지갑 인프라
배포 형태, 키 관리와 정책, 컴플라이언스까지 지갑 운영에 필요한 것을 한 곳에서 제공합니다. 사업과 규제에 맞춰 구성을 조합합니다.
02
배포 형태
Where It Runs
SaaS
온프레미스
설치 위치
ABC 호스팅
고객사 인프라
운영·모니터링
ABC
기관
구축 비용
구독료
기관 부담
키·감사 로그 위치
고객사별 분리 인스턴스
고객사 내부망
맞는 경우
빠르게 시작할 때
망분리·대규모 자체 수용
SaaS
- 설치 위치
- ABC 호스팅
- 운영·모니터링
- ABC
- 구축 비용
- 구독료
- 키·감사 로그 위치
- 고객사별 분리 인스턴스
- 맞는 경우
- 빠르게 시작할 때
온프레미스
- 설치 위치
- 고객사 인프라
- 운영·모니터링
- 기관
- 구축 비용
- 기관 부담
- 키·감사 로그 위치
- 고객사 내부망
- 맞는 경우
- 망분리·대규모 자체 수용
03
키 관리 주체
Who Holds the Keys
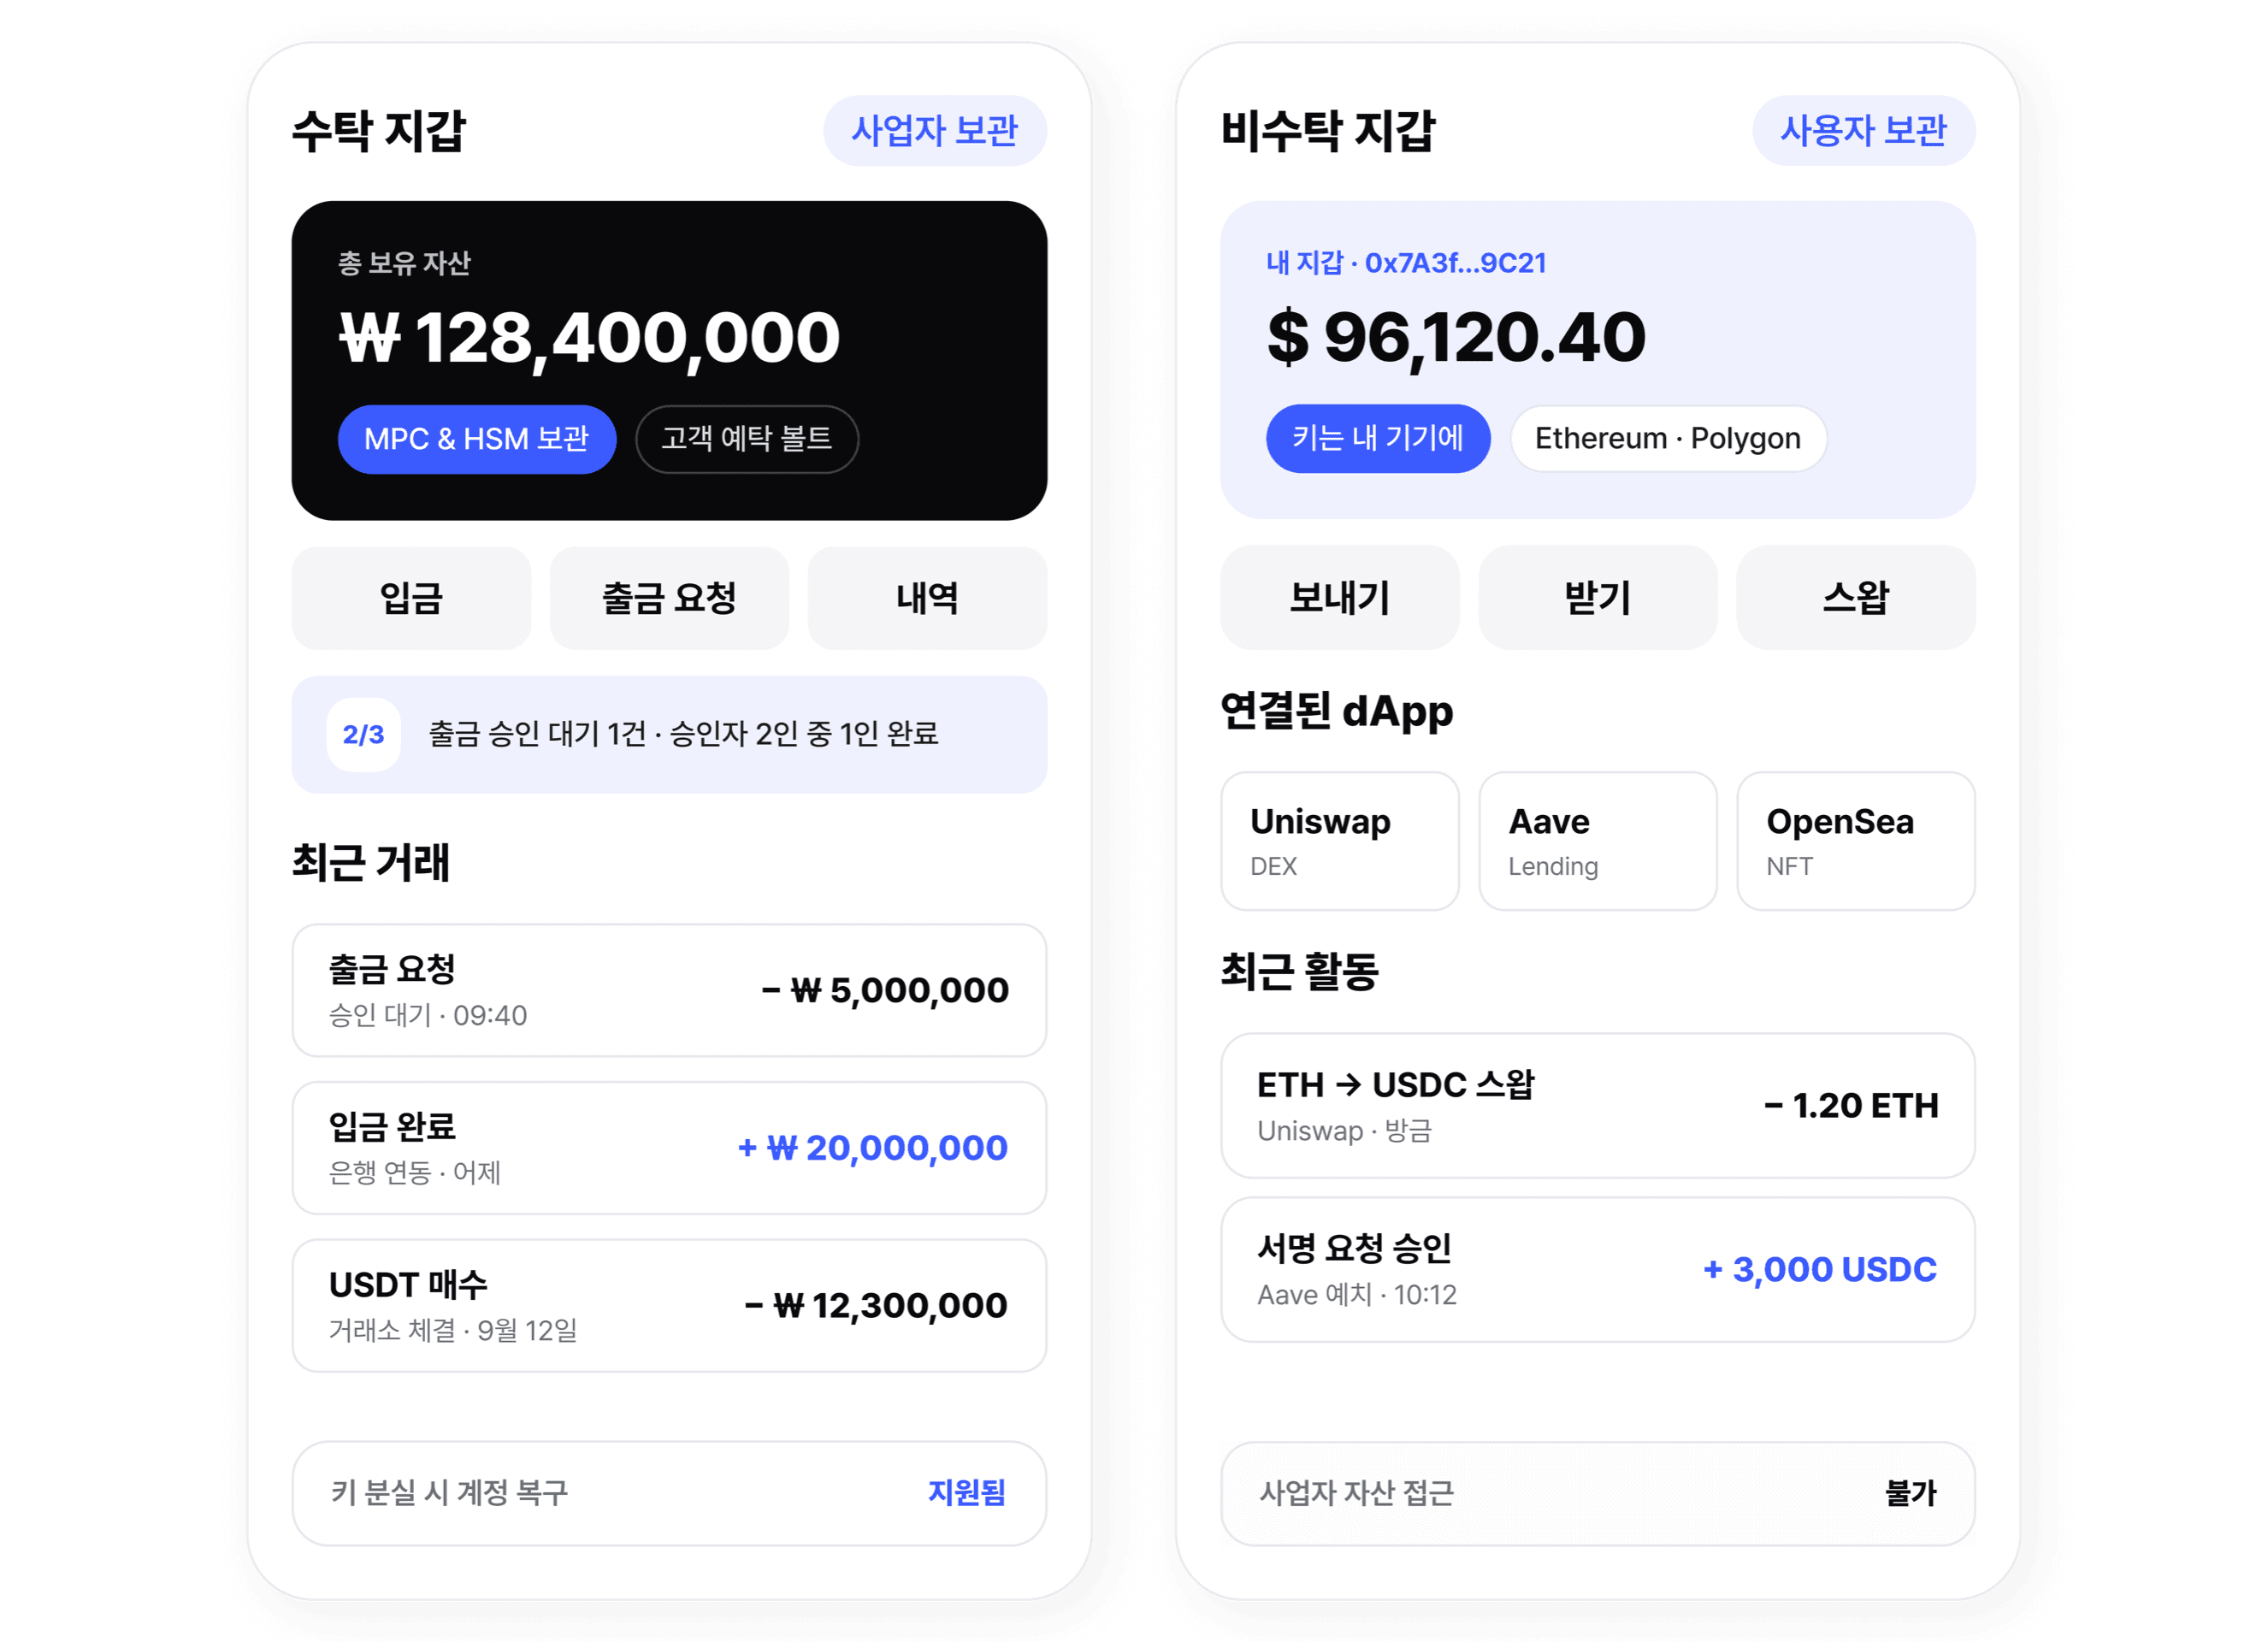
기관이 보관
수탁
기관이 자산을 보관하고, 고객 요청에 따라 출금을 실행합니다.
- VASP 라이선스가 필요합니다. 라이선스 취득 시 수탁 서비스 구축이 선행되어야 합니다.
- AML·KYT 의무는 보관 주체가 집니다.
- 사용자가 키를 다루지 않아 분실 위험이 상품 리스크로 넘어오지 않습니다.
사용자가 통제
비수탁
지갑은 제공하고 자산은 보관하지 않습니다.
- 사용자 인증 없이는 서명이 만들어지지 않으며, 운영자 단독 이전은 불가능합니다.
- 단말을 잃어도 새 단말 로그인으로 조각을 다시 받아 복구합니다.
- 사용자가 직접 자산을 통제하기 때문에 기관이 규제 의무 주체가 아닙니다.
04
보안 방식
How Keys Are Protected
MPC
Multi-Party Computation- 단일 개인키가 어디에도 완전한 형태로 없습니다.
- 키를 세 조각으로 나눠 서로 다른 환경에 보관합니다.
- 2-of-3 임계 서명 - 서명 중에도 조각을 합치지 않습니다.
HSM
Hardware Security Module- HSM 내부에서만 키가 생성되고 보관됩니다.
- 서명이 HSM 내부에서 완결되며, 외부 키 노출이 없습니다.
- 국제 보안 인증 기준을 충족한 장비를 사용합니다.
MPC & HSM
Hybrid- MPC와 HSM 방식을 조합한 형태입니다.
- 키 조각을 HSM 안에 저장합니다.
05
지갑 오케스트레이션
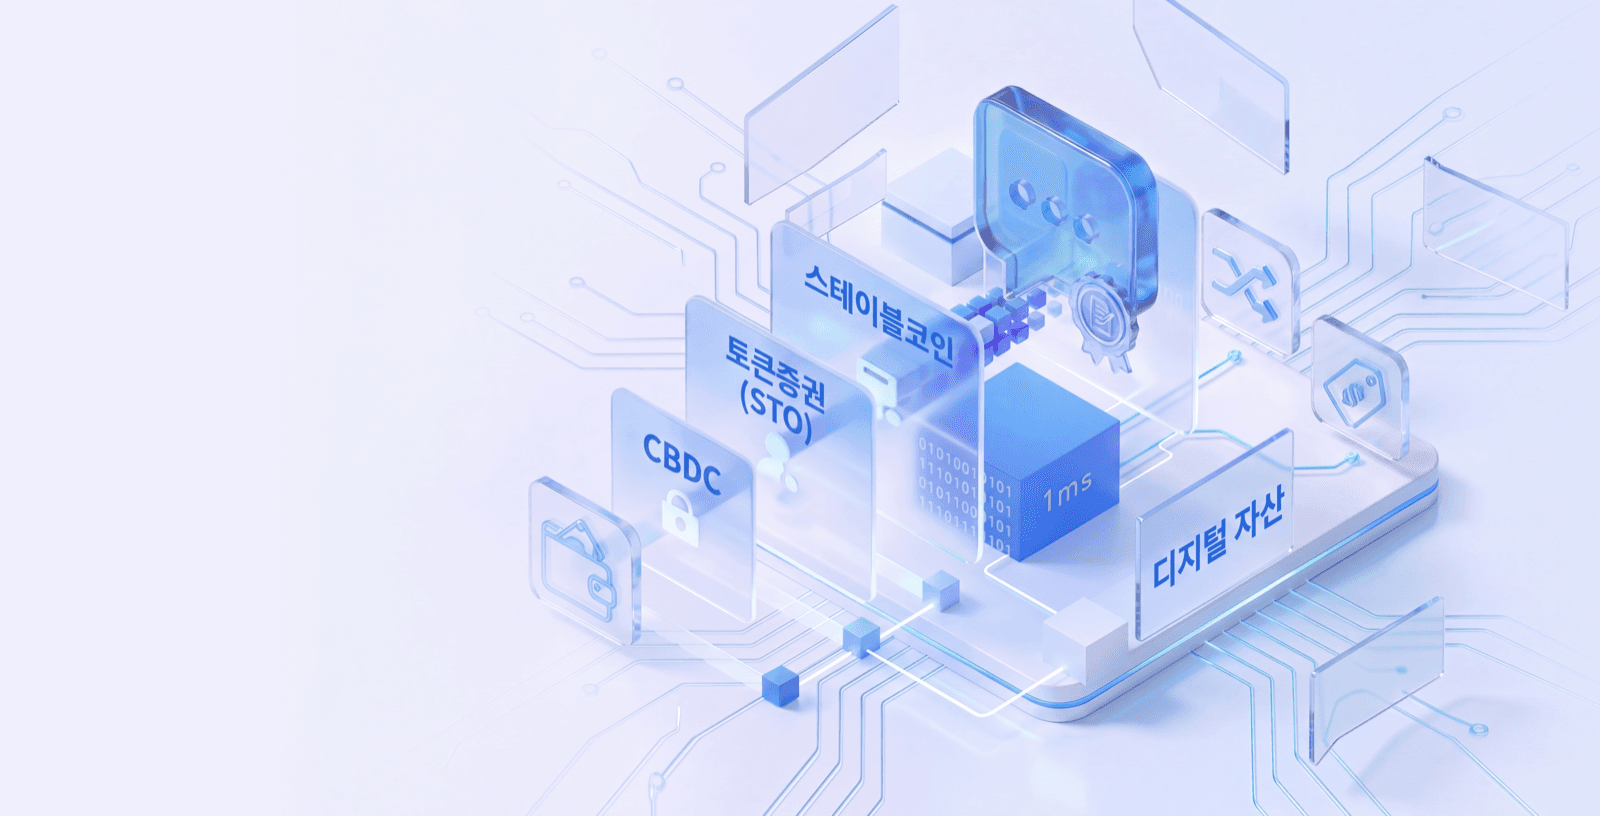
다양한 네트워크 및 자산군을 통합하여 관리하고, 자금 흐름 및 트랜잭션을 자동으로 조율합니다.
06
정책·컴플라이언스
- 정책 엔진
- 내부 정책에 맞게 설계합니다
- 역할 기반 권한
- 요청자·승인자·운영 책임자를 분리하고 최소 권한만 부여합니다
- 감사 추적
- 누가 요청하고 승인했는지, 어떤 정책이 적용됐는지 모두 기록됩니다
- KYT·트래블룰
- 거래를 검증하고, 송수신 정보 교환 의무에 대응합니다
- AML·STR
- 탐지에서 보고까지 담당합니다